Opsfield

社員が会社に断りなく生成AIを業務に使う、いわゆるシャドーAIが、いま多くの企業で静かに広がっています。ChatGPTでの資料作成やメールの下書き、DeepLでの翻訳など、便利さゆえに現場の判断で使われ、情報システム部門が把握できないまま定着していくのが実情です。
放置すれば、機密情報の漏洩やコンプライアンス違反など、経営を揺るがすリスクにつながりかねません。とはいえ全面的に禁止すれば、現場の生産性は落ち、利用はかえって見えないところへ潜ってしまいます。
本記事では、シャドーAIとは何かという基本から、企業にもたらすリスク、そして禁止でも放置でもない現実的な対策までを整理します。鍵になるのは、ツールを取り締まることではなく、業務のどこをAIに任せるかを設計し直すことです。自社のAI活用を止めずに守るための指針として、ぜひ参考にしてください。
目次
シャドーAIとは?管理されないAI利用が広がる実態
シャドーAIとは、企業の情報システム部門が承認していないAIを、従業員が業務で無断利用することを指します。シャドウAIと表記されることもあり、多くはChatGPTなどの生成AIですが、身近なツールに組み込まれたAI機能も含まれます。ここでは具体例とシャドーITとの違いを押さえたうえで、調査データから国内での広がりを確認します。
シャドーAIの具体例(許可なく使う生成AI・ブラウザ拡張・議事録AI)
シャドーAIの代表例は、会社が契約していない生成AIサービスを個人アカウントで使うケースです。ChatGPTに議事録の要約やメールの下書きを任せたり、提案書のたたき台を作らせたりする使い方が典型といえます。
見落とされやすいのが、日常ツールに後から組み込まれたAI機能です。例えば、DeepLなどの翻訳サービスに契約書の一文を貼り付ける、ブラウザの拡張機能でWebページを要約させる、Web会議ツールの自動議事録AIに商談を丸ごと記録させる、といった行為も含まれます。本人はAIを使っている意識すら薄いことが少なくありません。
つまりシャドーAIは、特別なツールを導入する行為に限りません。手元の便利な機能に会社の情報を入力した瞬間から始まっています。どこまでがシャドーAIに当たるのかを、まず現場と共有しておくことが欠かせません。
シャドーAIとシャドーITの違い
シャドーAIとシャドーITの最大の違いは、リスクの性質と発生する場所にあります。
シャドーITは、許可されていないツールやクラウドにデータを保管することで「情報が外に漏れる(器の管理)」問題でした。これに対してシャドーAIでは、入力した情報そのものがAIの学習や生成に取り込まれ、「情報が外部へ吸収・拡散される(データ自体の同化)」というリスクを抱えています。
言い換えると、シャドーITはデータの保管場所や経路の問題ですが、シャドーAIは社外秘情報の流出に加え、「思考プロセスの外部化」という新たな問題も生みます。従業員がどんな判断を、どんな根拠やプロセスで下したのかまでが外部のAIに預けられてしまい、そのノウハウや意思決定の履歴が社内に資産として残りません。
さらに、生成AIは誤った内容をもっともらしく出力する(ハルシネーション)ため、シャドーAIは情報漏洩だけでなく、業務の品質低下や誤情報の拡散リスクも同時に抱えることになります。両者の違いを整理すると、次の表のとおりです。
| 比較項目 | シャドーIT | シャドーAI |
|---|---|---|
| 問題の中心 | データの保管場所・経路が管理外になる | データや思考プロセスが外部AIに取り込まれる |
| リスクの性質 | 情報が外に漏れる「器の管理」 | 情報が吸収・拡散される「データ自体の同化」 |
| 主な対象 | ファイル、システム、クラウド環境 | 入力情報、指示、判断根拠、生成結果 |
| 情報漏洩以外のリスク | 管理不能、アクセス制御不備 | ノウハウ流出、意思決定履歴の喪失 |
| 業務品質への影響 | データの不整合や所在不明 | ハルシネーションによる誤判断・誤情報の拡散 |
| 本質的な違い | 情報をどこに置くかの問題 | 情報と思考を誰に預けるかの問題 |
調査データに見る従業員のシャドーAI利用
シャドーAIは一部の社員の例外ではなく、生成AIを業務で使う人のかなりの割合に広がっています。株式会社エルテスが会社員など300名に行った調査では、生成AIを業務で使う人の少なくとも約5人に1人が、会社の許可していないツールを使うシャドーAIに該当するという結果でした。
特に注目したいのは、ルールを作る側の利用です。角川アスキー総合研究所が2026年4月に行った調査では、公式に認められていないAIツールを業務で使った経験が、課長以上の管理職で46.5%と、係長以下の一般社員の38.1%を上回りました。さらに、全社共通のガイドラインを整備した企業でも、その割合は46.9%にのぼります。
つまり、ガイドラインを配るだけでは利用は減りません。使ってよい環境が手元になく、ルールが現場の業務に追いついていなければ、社員は手近なツールで仕事を片づけようとするものです。シャドーAI対策を考えるときは、ルールの有無より先に、使える受け皿と現場の実態が合っているかを確かめる必要があります。
シャドーAIを把握・対策できていない企業の割合
企業の側から見ても、シャドーAIを管理できている会社は少数派です。ガートナージャパンが2026年2月に国内企業を対象に行った調査では、シャドーAIを把握し、有効な対策を取れている企業は24%にとどまりました。把握できていない企業が43%、把握しているが有効な対策を取れていない企業が30%で、合わせて73%が管理しきれていない状態にあります。
一方で、同じ調査では、IT部門以外が選んだ生成AIツールの利用を、自由に、または審査のうえで認めている企業が合わせて75%ありました。部門ごとにAIを使うこと自体は、すでに多くの企業で認められています。問題は、認めたあとに何がどこで使われているかを追えていない点です。
また、現場の情報システム部門も、その変化を感じ取っています。フリー株式会社が情報システム部門の担当者633名に行った調査では、2026年に入り従業員のシャドーAI利用が増えていると答えた人が66.0%にのぼりました。しかし、シャドーAIを完全に可視化できていると答えた人は13.6%で、利用の増え方に把握の仕組みが追いついていないことがわかります。
シャドーAIが急速に広がる3つの背景
便利なはずのAIが、なぜ管理の外で広がってしまうのでしょうか。その背景には、技術の普及と企業側の遅れ、そして人の心理が重なっています。ここでは、シャドーAIが急速に広がる3つの背景を紹介します。

生成AIの普及と業務効率への強いニーズ
1つ目の背景は、生成AIが誰でも使える身近な道具になったことです。ブラウザさえあれば無料で高性能なAIに触れられ、専門知識がなくても文章の要約や翻訳、アイデア出しをこなせます。
同時に、現場は慢性的な人手不足と業務量の増加に直面しています。目の前の資料作成やメール対応を少しでも早く終わらせたい社員にとって、生成AIは手っ取り早い解決策に映るはずです。会社の承認を待つより、自分で使い始めたほうが早いと考えるのは自然な流れでしょう。
例えば、日報の要約や問い合わせ返信の下書きは、AIに任せれば数分で片づきます。この効率の高さが、ルール整備を追い越すスピードで利用を広げているのです。便利さそのものが、シャドーAIを生む最初の原動力になっています。
企業側のガバナンス・環境整備の遅れ
2つ目の背景は、企業側の対応が現場の利用スピードに追いついていないことです。多くの企業では、生成AIの利用ルールも、安全に使える公式な環境も整わないまま、社員の利用だけが先行しています。
ルールがなければ、社員は何が禁止で何が許されるのかを判断できません。かといって、承認された安全なAIが用意されていなければ、使いたい社員は手近な無料サービスに手を伸ばすほかないでしょう。禁止も整備もされていない空白地帯こそが、シャドーAIの温床になります。
背景には、AIのリスクを評価できる人材や体制が社内に乏しいという事情もあります。情報システム部門が実態を把握しきれず、対策が後手に回りがちです。ここで大切なのは、ツールを配る前に、業務のどこでどう使うかという設計を先に決めることにあります。
成果を出す社員が牽引する水面下の広がり
3つ目の背景は、AIを使いこなせる社員ほど、その利用を表に出しにくいという心理です。AIで生産性を上げられる人ほど短時間で成果を出せますが、それを公言すれば「AI任せ」と見られかねません。だからこそ、あえて隠して使うインセンティブが働いてしまいます。
こうした水面下の利用が積み重なると、シャドーAIは現場主導のボトムアップで広がります。会社がルールを整える前に、優秀な人材ほど先に使いこなしてしまうのです。ここに、管理がどうしても後追いになる構造的な難しさがあります。
裏を返せば、隠れた利用の中には、現場が先に見つけた有効な使い方が眠っているとも言えます。頭ごなしに責めれば、そのノウハウは表に出てきません。広がりの背景を理解したうえで、隠れた利用をどう可視化するかが次の課題になります。
シャドーAIが企業にもたらす7つのリスク
シャドーAIを放置すると、企業はどんな不利益を被るのでしょうか。情報漏洩だけでなく、法務・品質・組織にまで影響は及びます。ここでは、シャドーAIが企業にもたらす主なリスクを7つ紹介します。

機密情報・個人情報の漏洩
まず最も直接的なのが、機密情報や個人情報の漏洩です。社員が生成AIに社内資料や顧客データを入力すると、その情報は社外のサーバーに渡り、会社の管理が及ばなくなります。
怖いのは、悪意がなくても起きてしまう点です。議事録を要約させる、長い顧客リストを整理させる、そうした何気ない使い方でも、情報は入力した瞬間に手元を離れます。相手のサーバーに残ったデータを、こちらの都合で取り消すことはできません。
例えば、未公開の決算数字や採用候補者の個人情報を扱わせれば、それだけで重大な漏洩になりかねません。だからこそ、何を入力してはいけないのかを具体的に線引きしておくことが、対策の出発点になります。
利用規約による入力データの再学習・二次利用
次に見落とされがちなのが、情報が漏れなくても権利を手放してしまうリスクです。無料の生成AIサービスの中には、入力されたデータや生成物を提供者が学習や改善に利用できると、利用規約で定めているものがあります。
つまり、規約に同意して使った時点で、自社のノウハウや顧客データがAI側の資産に取り込まれていくおそれがあるのです。漏洩のように事故として表面化しないぶん、問題そのものに気づきにくいのが厄介なところです。
例えば、独自の営業トークやソースコードを無料AIに入力し続ければ、その知見は学習データとして少しずつ吸収されていきます。法人向けプランなら学習への利用を止められる場合が多いため、どのプランのどの規約で使うのかまで含めて管理することが欠かせません。
コンプライアンス違反・法規制への抵触
続いて、法令や規制への違反を招くリスクがあります。個人情報を本人の同意なく外部のAIに渡せば、個人情報保護法に抵触するおそれがあり、取引先との秘密保持契約に反してしまう危険もあります。
規制は国内にとどまりません。海外と取引する企業では、EU(欧州連合)が定めたEU AI Actのように、AIの利用そのものを対象とする規制への対応も求められます。どの業界に属するかによって、守るべきルールは変わってきます。
例えば、医療や金融のように扱う情報の機微性が高い業界では、一度の違反が事業の存続に直結しかねません。現場が規制の存在を知らないまま使ってしまう点が問題であり、何を守るべきかを業務に即して示す必要があります。
ハルシネーションによる誤情報と業務品質の低下
さらに、生成AIが事実と異なる内容をもっともらしく出力するリスクもあります。この現象はハルシネーション(AIがもっともらしい虚偽を生成すること)と呼ばれ、シャドーAIの品質リスクの中心にあります。
問題は、チェックを経ていないAIの出力が、そのまま業務に紛れ込むことです。承認された環境なら社内で検証の手順を挟めますが、個人が隠れて使う場合、生成物の裏取りは本人任せになり、誤りが見過ごされやすくなります。
例えば、存在しない法令や架空の統計を引用した資料がそのまま社外向けの提案に使われれば、会社の信用は大きく傷つきます。ここで効くのが、作業はAIに任せても、最終的な判断と確認は人間が担うという線引きです。誰が最終的な品質に責任を持つのかを曖昧にしないことが、こうした事故を防ぐ決め手になります。どの工程で誰がAIの出力を確かめるかの決め方は、AIハルシネーションの記事にまとめています。
著作権・知的財産権の侵害
加えて、生成AIの出力を安易に使うと、著作権や知的財産権を侵害するおそれがあります。AIが学習データに含まれる既存の著作物とよく似た文章や画像を生成し、それを知らずに公開してしまうケースが考えられます。
逆に、自社の知的財産を差し出してしまう側面もあります。独自の設計図や企画書をAIに入力すれば、その内容が学習に使われ、他社の生成物に反映される可能性は否定できません。守るべき資産が、気づかぬうちに漏れ出ていくということです。
例えば、AIが作ったロゴやキャッチコピーをそのまま商用利用し、後から既存作品との類似を指摘されれば、公開の停止や損害賠償に発展しかねません。生成物をそのまま使わず、権利面の確認を挟む運用を決めておくと安全です。
サイバー攻撃の入口になるセキュリティリスク
その上で、シャドーAIはサイバー攻撃の入口にもなり得ます。世の中には、便利さを装いながら入力情報を抜き取る悪意あるAIサービスや、不正なブラウザ拡張機能も存在します。社員が見分けられないまま使えば、そこが侵入経路になってしまいます。
正規のサービスであっても、個人アカウントでの利用は会社のセキュリティ管理の外にあります。多要素認証やアクセス制限が及ばず、アカウントを乗っ取られれば、そこに入力した情報がまとめて狙われるでしょう。
例えば、無料をうたうAIツールに業務データを入力していたら、その実体は情報収集を目的としたものだった、という事態もあり得ます。何が使われているかを会社が把握できていない状態そのものが、攻撃者にとっての隙になります。だからこそ、利用実態の可視化がセキュリティ対策の前提になるのです。
業務のブラックボックス化と判断・スキルの空洞化
そして最後に、組織の力を静かに削るリスクがあります。特定の社員が自分だけのやり方でシャドーAIを使い込むと、その業務は本人にしか回せないブラックボックスになります。担当者が抜けた途端に業務が止まる、属人化の新しい形です。
もう一つの懸念が、判断とスキルの空洞化です。AIの答えを鵜呑みにする習慣がつくと、若手が自分で考え、調べ、検証する力を育てる機会を失います。作業はAIに任せてよくても、判断まで手放せば、組織の考える力そのものが痩せていきます。
例えば、稟議書や分析レポートをAI任せで仕上げ続ければ、成果物は出ても、なぜその結論なのかを説明できる人がいなくなります。誰が何をAIに任せているのかを見えるようにし、判断は人が握るという原則を保つことが欠かせません。
シャドーAIで実際に起きた損害・トラブル事例3選
シャドーAIのリスクは、机上の空論ではありません。実際に、名だたる大企業でも情報の流出やその一歩手前の事態が起き、利用制限に踏み切る動きが相次ぎました。ここでは、シャドーAIをめぐって実際に起きた代表的な3つの事例を紹介します。
サムスン電子|機密コードの流出と生成AIの利用禁止
まず象徴的なのが、韓国のサムスン電子で起きた情報流出です。2023年、半導体部門の従業員が、設備計測データベースのソースコードや、社内会議の録音から起こした議事録をChatGPTに入力していたことが3件確認されたと報じられました。機密情報が、いずれも社外のサーバーへ渡ってしまったことになります。
事態を重く見た同社は、社内での生成AIの利用を制限する対応に踏み切りました。悪意はなく、あくまで業務を効率化しようとした結果でした。便利さの裏で、取り返しのつかない流出が短期間に繰り返し起こり得ることを示す典型例といえます。
アマゾン|社外AIへの機密入力に対する社内警告
次に、米アマゾンの事例です。2023年の初め、同社は従業員に対し、自社の機密情報や作成中のコードをChatGPTに共有しないよう警告しました。
背景には、ChatGPTが生成した文章に、自社の内部データと酷似する例をすでに確認していたという事情があります。実際の流出が公表されたわけではありません。それでも、入力した情報が思わぬ形で外に現れかねない危うさを、大手みずからが認めた形といえるでしょう。
大手金融機関|規制業界でのChatGPT一斉制限
そして最後に、金融業界の対応が挙げられます。2023年2月、JPモルガン・チェースは行員によるChatGPTの利用を制限しました。特定の漏洩事故を受けた措置ではなく、外部ソフトウェアの利用管理という平時のコンプライアンス手続きの一環として、機密性の高い金融情報が外部AIに渡るリスクを未然に防ぐ判断でした。
同様の動きは、ほかの大手銀行や金融機関にも広がりました。これらは「禁止」の事例ではありますが、裏を返せば、放置すれば規制違反に直結しかねないほどリスクが大きいことを示す証拠でもあります。だからこそ、封じ込めるのか、設計して安全に活かすのか、各社の判断が問われているのです。
なぜ「AI利用の全面禁止」は逆効果なのか
シャドーAIのリスクを知ると、いっそ全面的に禁止してしまえばよいと考えたくなります。しかし、禁止は多くの場合で逆効果になります。理由は3つあります。

1つ目は、禁止しても使う人は使うからです。生成AIは個人のスマートフォンやブラウザで簡単に使えるため、会社が把握しにくい場所へ利用が移るだけです。表向き禁止された結果、かえって実態が見えなくなり、リスクは水面下でむしろ大きくなります。
2つ目は、生産性を自ら手放すことになるからです。競合がAIで業務を加速させる中、自社だけ利用を止めれば、スピードとコストの差は開いていくばかりでしょう。守りのつもりの禁止が、攻めの機会損失に変わってしまいます。
3つ目は、禁止が思考停止になりやすいからです。本来必要なのは、どの業務でどこまでAIを使ってよいかを見極める設計にほかなりません。一律の禁止は、その面倒な設計を避けているにすぎないのです。AI導入の成否は、ツールを止めるかどうかではなく、業務をどう設計し直すかで決まります。封じ込めるのではなく、安全に使える道筋を用意することが、結果的に最もリスクを下げます。
シャドーAIへの対策|禁止ではなく設計で活かす6ステップ
では、禁止でも放置でもない現実的な対策とは何でしょうか。鍵は、ツールの取り締まりではなく、業務の設計から入ることです。ここでは、シャドーAIを安全な活用に変えるための6つのステップを順に紹介します。

ステップ1 シャドーAIの利用実態を可視化する
最初のステップは、社内で誰が何にAIを使っているかを可視化することです。実態がわからないまま対策を立てても、的外れになりかねません。まずは現状を知ることが出発点になります。
方法は難しくありません。匿名のアンケートで利用状況を率直に尋ねるだけでも、思った以上の利用が見えてきます。より正確に把握するなら、CASB(Cloud Access Security Broker:クラウド利用を可視化・制御する仕組み)やプロキシのログで、生成AIサービスへのアクセス状況を洗い出す方法もあります。
例えば、どの部署がどのAIをどんな業務に使っているかが見えれば、危険な使い方と有効な使い方を切り分けられます。ここで大切なのは、犯人捜しにしないことです。責める姿勢で臨めば、利用はふたたび隠れてしまいます。実態をとがめず把握することが、次の設計につながります。
なお、気づくための兆候や、ログ・専用ツールなど手段ごとに見える範囲の違いは、このあとの見つけ方の章で紹介します。
ステップ2 業務を棚卸しし、AIに任せる範囲を設計する
次のステップは、業務を棚卸しし、どこをAIに任せるかを設計することです。ここがシャドーAI対策の核心にあたります。ツールを選ぶより先に、業務の側を見直すという順序が重要です。
やり方は、日常業務を洗い出し、AIに任せてよい作業と、人が判断すべき領域に仕分けることです。例えば、メールの下書きや議事録の要約はAIに任せ、その内容を承認し意思決定する部分は人が握る、といった線引きを業務ごとに決めていきます。棚卸しの具体的な進め方は、AI導入は何から始めるべきかを解説した記事でも紹介しています。
この仕分けができていれば、社員は迷わずに使えます。逆に設計を飛ばしてツールだけ配れば、使い方はふたたび現場任せになり、シャドーAIへ逆戻りしかねません。業務を棚卸しし、AIと人の役割を先に決めておくことが、あらゆる対策の土台になります。
ステップ3 承認済みの安全なAI環境を用意する
続いて取り組みたいのが、社員が安心して使える公式なAI環境を用意することです。禁止するだけでは、使いたい社員を無料サービスへ向かわせてしまいます。安全な受け皿を示すことこそ、シャドーAIを減らす近道です。
具体的には、法人向けの生成AIプランを契約する方法があります。入力データを学習に使わせない設定ができ、利用ログも管理できるため、リスクを抑えながら活用できます。より機密性の高い業務なら、社内に閉じた環境でAIを動かす選択肢も検討に値します。
あわせて、承認されていないAIへのアクセスを、CASBやSWG(Secure Web Gateway:Web通信を検査・制御する仕組み)で段階的に絞る技術的な制御も有効です。ただし、締めつけと安全な代替は必ずセットにします。使える場所を用意してこそ、制限は現場に受け入れられます。
どのサービスを許可し、どれを条件付きにするかを見極める基準は、このあとの利用ルールの章で整理しています。
ステップ4 現場が守れる利用ポリシー・ガイドラインを定める
4つ目のステップは、現場が実際に守れる利用ポリシーを定めることです。細かすぎるルールは読まれず、やがて形骸化します。何を入力してはいけないか、どの業務でどのAIを使ってよいかを、具体的に絞って示すことが肝心です。
ガイドラインに最低限入れたいのは、使ってよいツール、入力してよい情報、AIが作った文章や資料を社外に出す前の確認、困ったときの報告の窓口の4つです。ツールと情報の線引きの決め方は、このあとの利用ルールの章で解説します。
ポリシーには、社内の従業員だけでなく、業務を委託する取引先のAI利用も対象に含めます。委託先が無断でシャドーAIを使えば、自社の情報がそこから漏れてしまいます。秘密保持契約の中で、AI利用の報告義務や禁止事項を取り決めておくと安全でしょう。
あわせて、ルールを破った場合の報告ルートも決めておきます。目的は責めることではなく、問題を早く把握して被害を抑えることにあります。例えば、誤って機密を入力したときにすぐ申告できる窓口があれば、初動を早められます。守れる範囲に絞り、報告しやすくすることが、ルールを生かすコツです。
ステップ5 従業員教育でAIリテラシーを底上げする
5つ目のステップは、従業員教育でAIリテラシーを底上げすることです。ルールを配るだけでは、なぜそれが必要なのかが伝わりません。理由を理解して初めて、社員は自分ごととして守れるようになります。
教えるべきは、禁止事項の暗記ではありません。生成AIに機密を入力するとどうなるか、ハルシネーションをどう見抜くか、といった判断の勘どころです。例えば「AIの回答は必ず一次情報で裏を取る」という習慣を、全員の基本動作にしていきます。社員に身につけてほしい力の中身は、AIリテラシーの記事で6つの要素に分けて解説しています。
大切なのは、AIを遠ざける教育にしないことです。正しく使えば強力な武器になると伝え、安全な使い方を示すほうが、隠れた利用を表に出せます。作業はAIに任せ、最終判断は人が担う。この原則を、教育を通じて組織の共通認識にしていきましょう。
ステップ6 モニタリングと継続的な改善を回す
最後のステップは、対策を一度きりで終わらせず、継続的に改善し続けることです。AIの進化は速く、新しいサービスも次々に登場します。一度決めたルールは、すぐに実態と合わなくなってしまいます。
そこで、利用状況のモニタリングを続けます。CASBやプロキシのログで新たな未承認AIの利用を検知し、必要ならポリシーを見直します。現場から上がる要望も拾い、使いたいAIを安全に使えるよう受け皿を更新していきましょう。
例えば、四半期ごとに利用実態とルールを突き合わせ、ずれを埋める場を設けると形骸化を防げます。ここでも姿勢は取り締まりではなく、活用を広げながら守ることです。設計から運用までを分けずに回し続けることで、シャドーAIは管理された活用へと変わっていきます。
なお、モニタリングに使う手段ごとに何が見えるかは、次の章で詳しく紹介します。
シャドーAIの見つけ方|兆候と検知の手段
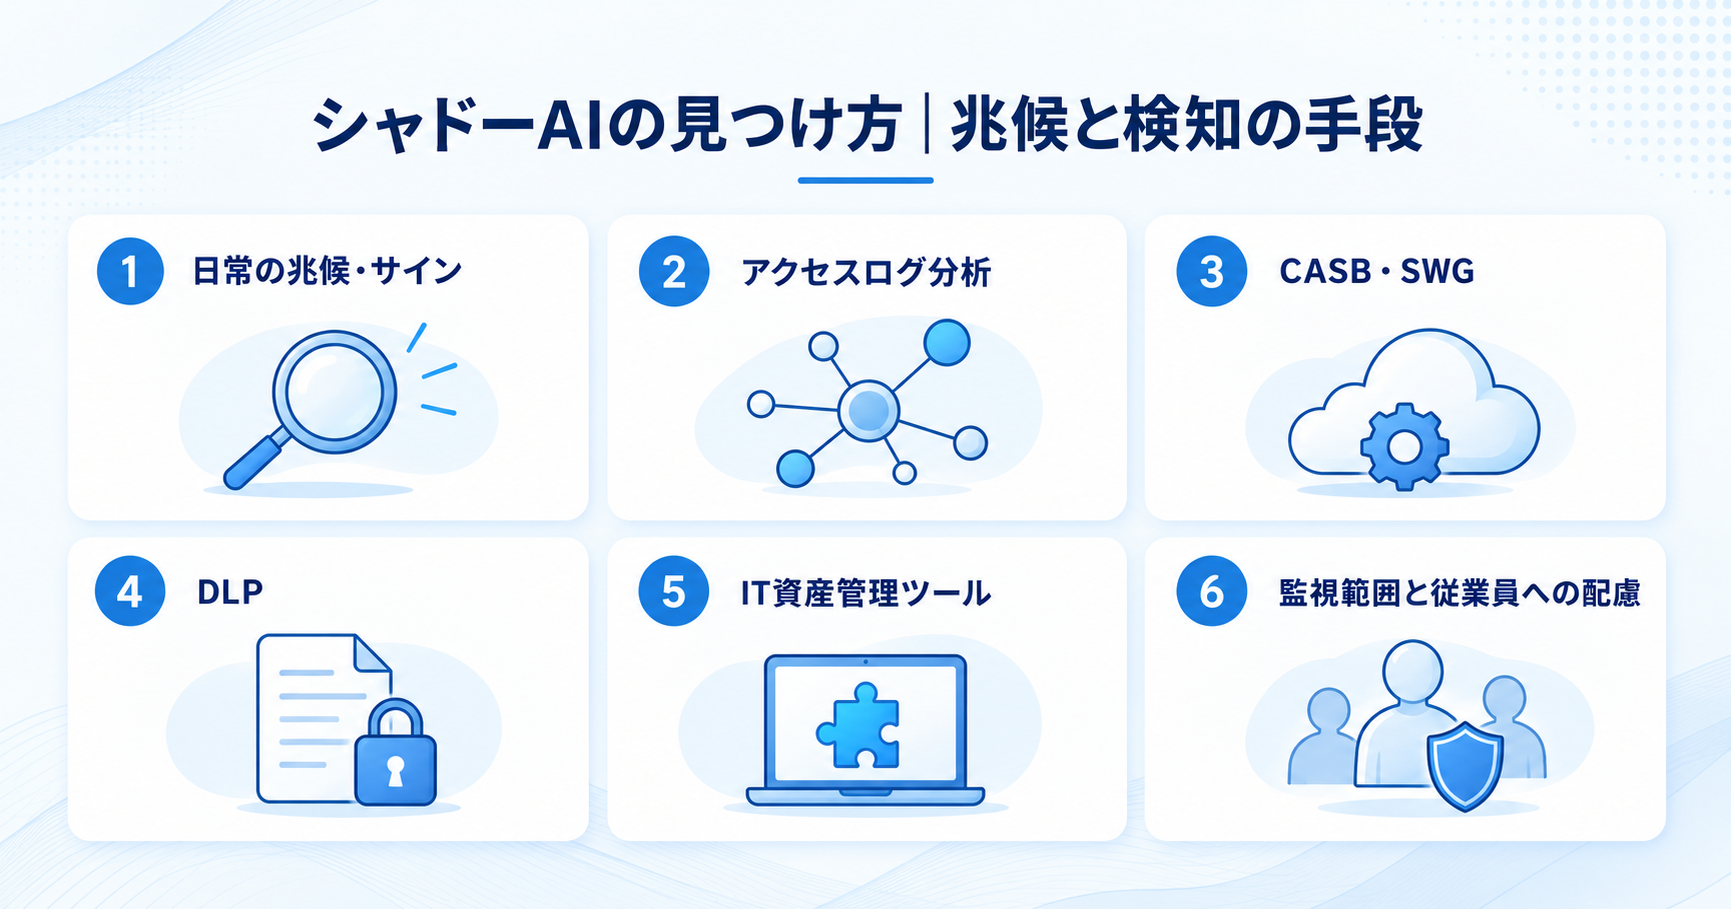
シャドーAIは、日常の小さな変化と、ネットワークや端末に残る記録の両面から見つけられます。費用のかからないアンケートやログから始め、見えない部分を専用ツールで補う順が現実的です。ここでは兆候と検知の手段を6つの観点から紹介します。
シャドーAIの兆候・サイン
シャドーAIは、ツールで検知するより先に、仕事ぶりの小さな変化として表れることが少なくありません。情報システム部門や管理職が日常の中で気づけるサインを知っておくと、調査を始めるきっかけをつかめます。
例えば、ある社員の提案書やメールの文体が急にそろい、作成のスピードが目に見えて上がった場合は、何らかの生成AIを使っている可能性があります。会社の端末に見慣れないブラウザ拡張やAIアプリが入っている、Web会議に知らないAIの議事録botが参加者として加わっている、経費精算に個人契約のAIサービスの月額料金が出てくる、といった変化も見逃せないサインです。
そして大切なのは、サインに気づいた時点で本人を問い詰めないことにあります。どんな業務に使っているのかを聞き取れば、有効な使い方なら承認済みの環境へ移し、危うい使い方なら入力してよい情報を伝える、という次の手が打てます。兆候は取り締まりの証拠ではなく、受け皿を整える手がかりとして使いましょう。
アクセスログ分析によるシャドーAIの洗い出し
追加の投資をせずに始めやすいのが、すでに社内にあるログの分析です。プロキシサーバー(社内からインターネットへの通信を中継する仕組み)やファイアウォール、DNS(ドメイン名をIPアドレスに変換する仕組み)の記録から主要な生成AIサービスのドメインへの通信を抜き出せば、どの部署でどれだけ使われているかの見当がつきます。
また、集計するときは、部署別と時間帯別に分けると実態が見えやすくなります。仮に、営業部で月末に通信が集中していれば、報告書や見積もりの作成に使われていると推測でき、ヒアリングの的を絞れるでしょう。翻訳サービスや議事録AIのように、生成AIの名前が付いていないサービスのドメインも対象に含めておくと、見落としを減らせます。同じ条件で毎月集計して新しく現れたドメインを追えば、ステップ6の見直しの材料にもなります。
ただし、ログからわかるのは通信の有無と量までです。何を入力したかは分かりませんし、私物のスマートフォンや、VPNを経由しない自宅の回線から使われた分は記録に残りません。ログ分析は全体像をつかむ入口と割り切り、匿名アンケートの回答と突き合わせて使うと精度が上がります。
CASB・SWGによる生成AIサービスの可視化と制御
クラウドサービスの利用を網羅的に把握し、使い方まで制御したい場合に向くのが、CASBとSWGです。CASBは社内から使われているクラウドサービスを洗い出し、提供元のセキュリティ対策や利用規約をもとにリスクを評価します。一方のSWGは、Web通信を検査して、サービスごとに許可・警告・遮断を切り替える役割を担います。
さらに、この2つを組み合わせると、ログ分析では難しかった細かな制御ができるようになります。具体的には、未承認の生成AIにアクセスした社員に警告画面を表示し、会社が契約した法人向けAIへのリンクを案内する、といった使い方です。遮断だけに使うと現場は抜け道を探しますが、承認済みの環境へ誘導する形にすれば、禁止しない方針とも矛盾しません。
とはいえ、導入と運用には相応の費用と、ポリシーを設定・更新できる担当者が必要になります。クラウドサービスを多く使う中堅・大企業や、すでにクラウドのセキュリティ対策に投資している会社なら、検討する価値は十分にあるでしょう。私物端末や社外の回線からの利用までは見えない点は、ログ分析と変わりません。
DLPによる機密データの入力・持ち出しの検知
入力してはいけない情報が実際にAIへ渡るのを防ぎたいときに使うのが、DLP(Data Loss Prevention:機密データの持ち出しを検知・防止する仕組み)です。DLPはあらかじめ決めたルールに沿ってデータの中身を調べ、マイナンバーやクレジットカード番号のような決まった形式の情報や、社外秘のラベルが付いた文書が外部に送られようとすると、検知して止めたり警告したりします。
そこで生成AIへの対策としては、ブラウザの入力欄への貼り付けやファイルのアップロードを監視の対象に含めるのが要点です。例えば、顧客リストをそのままAIに貼り付けようとした時点で警告を出せば、事故になる前に本人が気づけます。ログ分析やCASBが利用したサービスを見る仕組みなのに対し、DLPは渡そうとした情報の中身まで踏み込める点が大きな違いといえます。
もっとも、DLPはルールにない情報までは止められません。設定が厳しすぎれば通常の業務にまで警告が出て、現場の不満が高まります。ステップ4で決める入力禁止情報と検知ルールを対応させ、誤検知の件数を見ながら少しずつ調整していく運用が欠かせません。
IT資産管理ツールによる端末とブラウザ拡張の把握
会社が配った端末の中身からシャドーAIを見つけるのが、IT資産管理ツールです。パソコンにインストールされたアプリやブラウザに追加された拡張機能を一覧で把握できるので、AIを組み込んだデスクトップアプリや要約系の拡張機能が入っていれば、その時点で気づけます。
特に注意したいのがブラウザ拡張です。リスクの章で触れたとおり、便利さを装って入力情報を抜き取る不正な拡張機能も存在します。何が入っているかを定期的に確認し、許可した拡張機能以外は追加できないよう設定しておくと安全です。MDM(Mobile Device Management:スマートフォンなどの端末を一元管理する仕組み)を導入していれば、業務用のスマートフォンにも同じ考え方を当てはめられます。
一方で、インストールを伴わず、ブラウザでWebサイトを開くだけで使える生成AIは、IT資産管理ツールでは捉えきれません。端末の中を見るこのツールと、通信を見るログ分析やCASBを組み合わせることで、見落としの少ない可視化に近づけます。
シャドーAIの監視で会社が把握できる範囲と従業員への配慮
会社が技術的に把握できるのは、主に、誰がいつどのサービスにどれだけ通信したかという記録です。入力した文章の中身まで確かめるには、暗号化された通信を検査する設定やDLPが必要になり、私物の端末や、会社のネットワークを通らない自宅の回線からの利用は、原則として監視の対象から外れます。
加えて、監視を始めるときは、技術だけでなく手続きも整えておく必要があります。個人情報保護委員会は、個人データを取り扱う従業者のモニタリングについて、目的をあらかじめ特定して社内規程に定め従業者に明示すること、実施の責任者と権限を定めること、ルールを定めて運用者に徹底し、適正に行われているかを確認することを留意点に挙げています。また、重要な事項を定める際は、労働組合などへの事前の通知と、必要に応じた協議が望ましいとされます。
そのうえで、監視していることを社員に隠さず伝えておくと、利用を申し出てもらいやすくなります。何を何のために見ているのかがわかれば、社員は使いたいAIを隠すより、申請しようと考えるはずです。監視の目的を、罰するためではなく安全に使える範囲を広げるためと示しておくことが、隠れた利用を減らす近道になります。
シャドーAIを防ぐ利用ルールの決め方|許可・条件付き許可・禁止
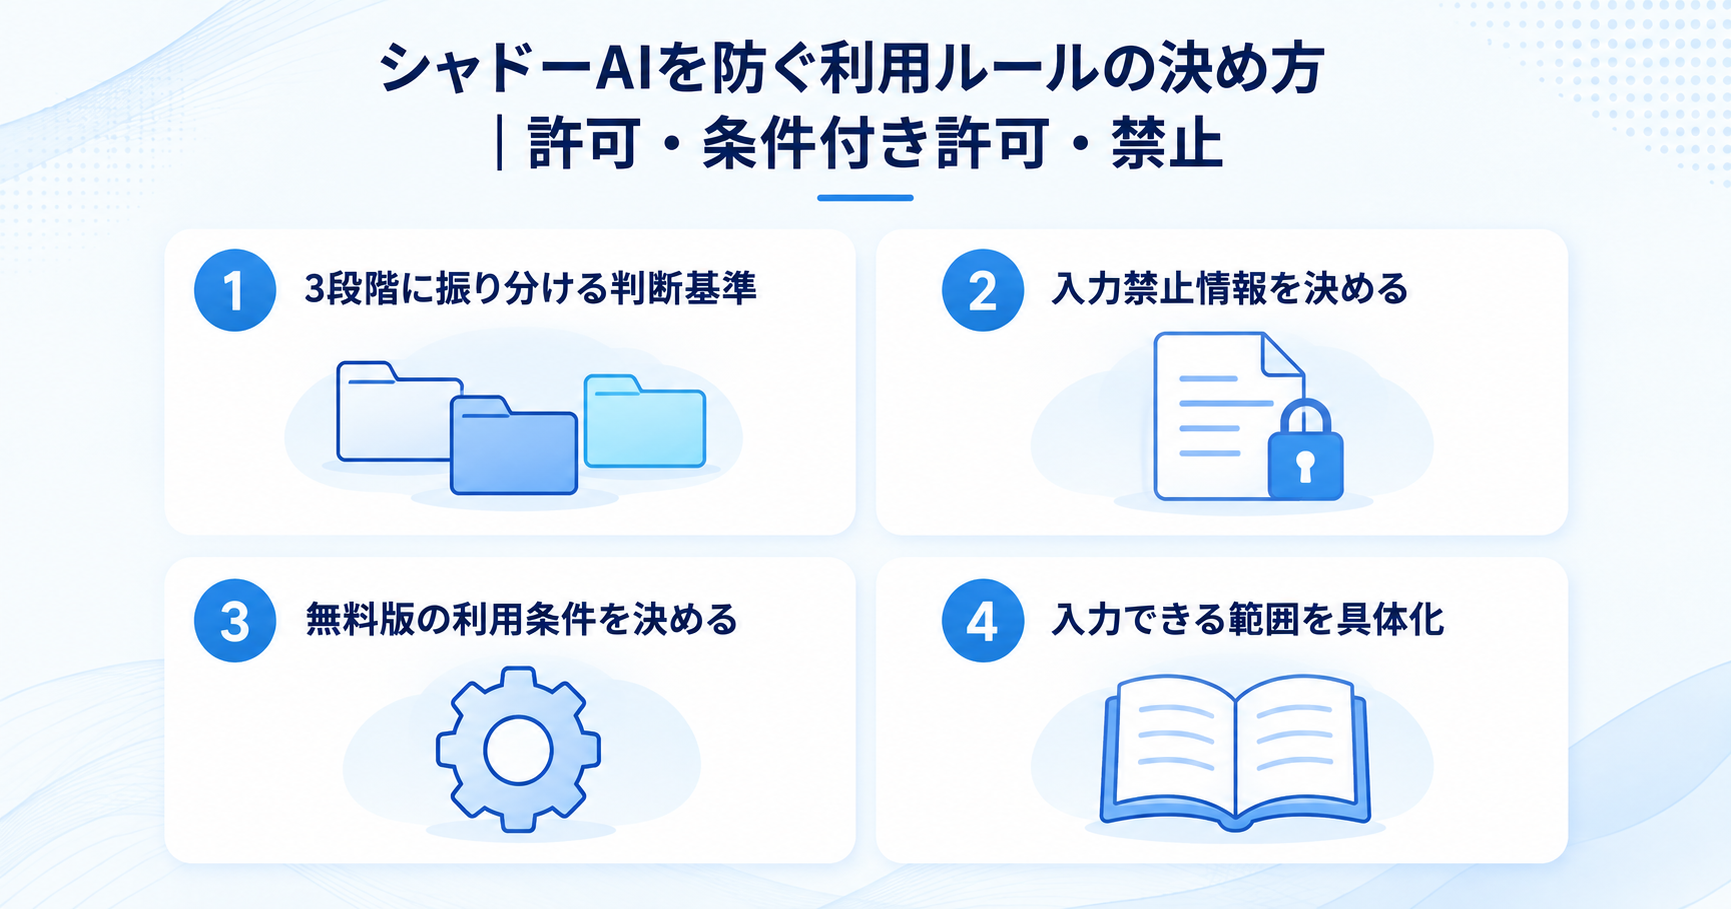
シャドーAIを減らすには、何を認め、何を止めるのかを社員が迷わない形で示す必要があります。ここでは、ステップ4のポリシーに書き込む線引きの決め方を4つ紹介します。この章で扱う4つの観点は、次の図のとおりです。
許可・条件付き許可・禁止に振り分ける判断基準
ツールをどの段階に置くかは、AIの性能や人気ではなく、入力した情報がどう扱われるかで決めます。見るべき観点は、入力データが学習に使われるかどうか、提供元とどんな契約を結んでいるか、データがどこにどれだけの期間保存されるか、そして管理者が利用状況を確認し、SSO(シングルサインオン:会社のアカウント1つで複数のサービスにログインできる仕組み)などで社員のアカウントを会社側で管理できるかの4つです。
例えば、会社が法人契約を結び、学習への利用が初期設定で止まっていて、管理画面からログを確認できるサービスは許可に置けます。個人向けの規約で使うサービスでも、学習を止める設定があり、公開情報だけを扱う用途なら条件付き許可にできるでしょう。反対に、学習への利用を止められない、あるいは提供元の所在や規約がはっきりしないサービスは、業務での利用を禁止とします。
なお、区分は一度決めたら終わりではありません。サービスの規約や機能は頻繁に変わるので、ステップ6の見直しの場で、申請のあったツールを審査して加えたり、規約が変わったツールの区分を動かしたりして、一覧を最新に保ちます。ステップ1で見つかったAIも、この基準に当てはめて仕分けていきましょう。
シャドーAIを防ぐ入力禁止情報の決め方
入力してはいけない情報は、法令、契約、社内の機密区分という3つの観点から書き出すと漏れを防げます。思いついた例を並べるだけでは、現場が自分の扱う情報に当てはめられず、判断が人によってばらついてしまいます。
1つ目の法令では、個人情報の扱いが中心になります。個人情報保護委員会は、生成AIサービスに個人情報を含むプロンプトを入力する場合、利用目的の達成に必要な範囲内であるかを十分に確認するよう求めています。さらに、本人の同意なく個人データを入力し、それが応答の出力以外の目的で扱われれば法令違反となる可能性があるとして、提供事業者が個人データを機械学習に利用しないことなどを十分に確認するよう注意喚起しました。
2つ目の契約では、取引先との秘密保持契約で守秘の対象になっている情報を洗い出します。3つ目の社内の機密区分には、未公開の決算数字や人事情報、開発中の製品の仕様などが当たります。すでに情報セキュリティ規程で機密の区分を定めているなら、その区分に合わせて入力の可否を決めると、社員に新しい分類を覚えさせずに済みます。
無料版の生成AIの業務利用と学習の無効化(オプトアウト)
無料版の生成AIは、原則として会社が用意した環境に置き換え、どうしても使う場合は条件付き許可として扱うのが現実的です。その前提になるのが学習の無効化(オプトアウト)で、入力した内容をAIのモデル改善、つまり学習に使わせないようにする設定を指します。
例えば、2026年10月時点のChatGPTの個人向けプラン(Free・Plus・Pro)では、会話をモデルの学習に使う設定が初期状態で有効になっており、オフにするかどうかは利用者に委ねられています。同じサービスでも、法人向けのワークスペースの内容は初期設定で学習に使わないと案内されており、プランの違いが扱いを大きく分けます。
ただし、学習を止めてもリスクがなくなるわけではありません。設定は社員一人ひとりの操作に任されるので、会社は本当にオフになっているかを確かめにくく、同じ案内ではオフにしたあとの新しい会話が学習の対象から外れると説明されています。さらに、一時チャットのように学習に使われない会話でも、安全上の目的で最大30日間保存される場合があるので、サービス側にデータが残らないとは言い切れません。
そのため、業務で無料版を認めるなら、扱うのは公開済みの情報に限る、学習を止める設定を使い始める前に済ませる、使ってよい業務を決めておく、という3つの条件をそろえます。そのうえで条件付きの利用は一時的な措置と位置づけ、利用が多い業務から順に法人向けの環境へ移していくのが安全な進め方です。
入力してよい情報の範囲と迷いやすいケース
入力してよいかどうかは、その情報が社外に出ても困らないか、つまり公開済みか、誰の情報か特定できない形になっているかで判断します。ルールに書かれた禁止事項だけでは、現場で日々出てくる細かなケースに答えきれません。
具体的には、自社サイトに掲載済みの文章やプレスリリースの要約、自分で書いた文章の言い回しの推敲は、条件付き許可の環境でも入力しやすい情報です。一方で、顧客から届いたメールの本文や社内会議の録音データは、個人名や取引条件が含まれやすく、許可された法人向けの環境に限るべきでしょう。迷いやすいのが社名や氏名を伏せた要約で、業界、地域、案件の規模などを組み合わせると、伏せ字にしても相手を特定できてしまう場合があります。
そこで、こうしたグレーなケースは、ガイドラインに具体例として書き足していくのが効果的です。現場から相談が来たら、その判断を例として一覧に加え、次に同じ迷いが出たときに誰でも答えを引けるようにしておきます。判断の積み重ねが、そのまま自社に合った線引きの資産になっていきます。
中小企業がシャドーAIと向き合うには
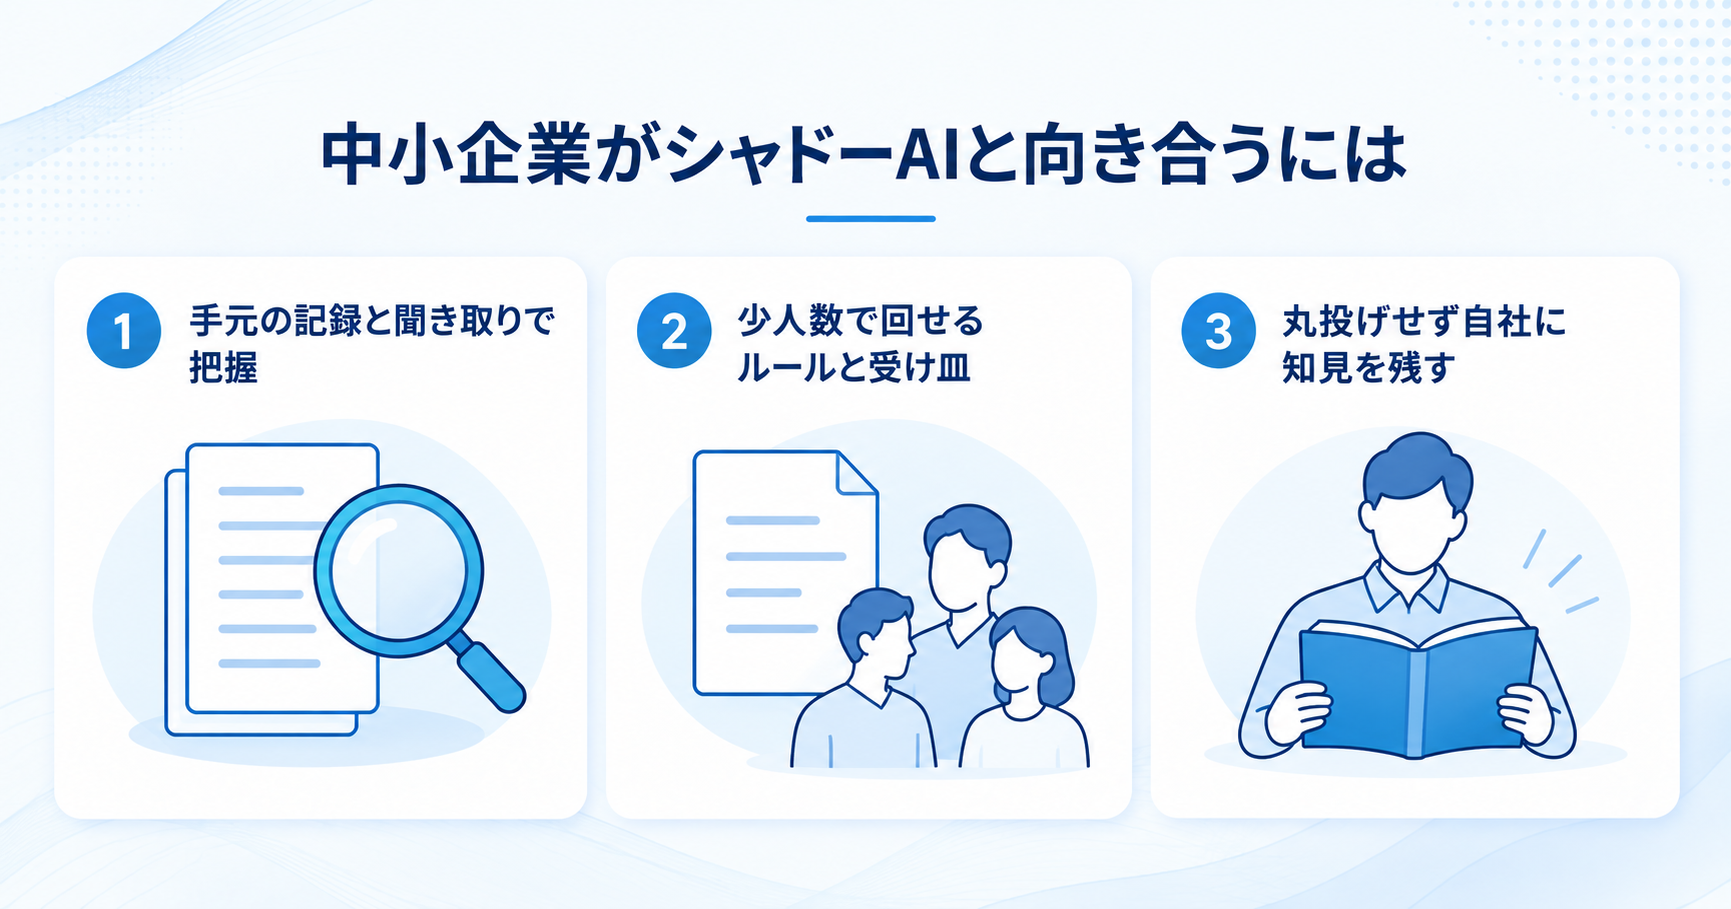
ここまでの対策は、専任の情報システム部門がいない中小企業ほど、負担が重く感じられるかもしれません。しかし、規模が小さいからこそ、業務の棚卸しも役割の線引きも小回りが利きます。全社一斉ではなく、一部の部署から小さく試すスモールスタートが現実的です。ここでは、中小企業向けの進め方を3つ紹介します。
高価なツールなしでできるシャドーAIの把握
中小企業がシャドーAIを把握するのに、高価な専用ツールは最初から要りません。実際、フリー株式会社の調査では、回答した情報システム部門の担当者の43.0%が、専任1人か兼務という1人以下の体制でした。新しい仕組みを入れるより、すでに手元にある管理画面と人のつながりを使うほうが長続きします。
例えば、社内で使っているルーターやUTM(Unified Threat Management:ファイアウォールなど複数のセキュリティ機能をまとめた機器)の管理画面では通信の記録を、グループウェアの管理画面では外部アプリとの連携の一覧を確かめられます。経費精算に個人契約のAIサービスの月額料金が出ていないかを経理と確かめるのも、手間のかからない方法です。
加えて、少人数の会社には、社員一人ひとりに直接声をかけられる強みがあります。朝礼や部署の打ち合わせで、どんな業務にAIを使っているかを気軽に聞くだけでも、ログより多くのことがわかるはずです。ここでも使っていたことを責めず、良い使い方は全員で共有する姿勢を見せれば、隠れて使う理由そのものが薄れていきます。
少人数で回せるシャドーAIのルールと受け皿
ルールは、使ってよいツールと入力してはいけない情報を、A4用紙1枚にまとめるところから始めれば十分です。分厚い規程を作っても、少人数の会社では読む時間も、守られているかを確かめる担当者も確保できません。
一方、受け皿は、全社一斉ではなく、AIの利用が多い部署から法人向けのプランを契約して試すと、無理なく進められます。例えば、問い合わせ対応や資料作成の多い部署で数か月使い、削減できた時間と困りごとを確かめてから対象を広げれば、費用をかけすぎずに済みます。あわせて、AIの使い方で迷ったときの相談先を社内で1人決めておくと、判断が人によってぶれにくくなります。
なお、CASBやDLPのような専用ツールは、扱う個人情報や機密情報が増え、人の目だけでは追いきれなくなった段階で検討すれば間に合います。
外部に丸投げしないシャドーAI対策の進め方
注意したいのは、対策を外部に丸投げしても解決しないことです。どの業務でAIをどう使うかは、自社の仕事を最もよく知る当事者にしか設計できません。外部の力を借りるとしても、ノウハウが自社に残る形で伴走してもらうことが大切です。
中小企業のAI導入がつまずく原因は、ツールそのものより業務設計にあることが少なくありません。シャドーAIも同じ根を持ち、ツールの問題ではなく設計の問題です。設計・実行・運用の各段階でどんなつまずきが起きるかは、AI導入で失敗しない方法の記事で7つのパターンに整理しています。禁止で封じるのではなく、業務を棚卸しし、AIに任せる範囲を決めるところから始めれば、リスクを抑えながら現場の生産性を引き上げられます。業務プロセスそのものをAI前提で組み直す考え方は、AI BPRの記事で詳しく解説しています。まずは自社の利用実態を可視化し、守れるルールを一枚にまとめるところから着手してみてください。
まとめ|シャドーAIは禁止せず、見つけて線を引き、受け皿で活かす
シャドーAIは、会社が承認していないAIを社員が業務で使う状態を指し、国内でも多くの企業が把握や対策に追いついていません。とはいえ、全面的な禁止は利用を見えない場所へ追いやるだけです。そこで、まずは兆候やログ、必要に応じてCASBやDLPで実態を見える形にし、許可・条件付き許可・禁止の3段階と入力してはいけない情報で線を引くところから始めましょう。
そのうえで承認済みの安全な環境を用意し、業務のどこをAIに任せ、どこで人が判断するかを設計し直せば、隠れていた利用は会社の生産性を引き上げる力に変えられます。ツールを取り締まるより先に業務を設計する、この順番を守ることが、シャドーAI対策を長続きさせる鍵になります。
当社のAI業務変革伴走では、どのAIを使うかより先に、どの業務をどう変えるかを定義し、業務ワークフローの設計・構築から本番運用、継続改善までを一気通貫で担います。禁止でも丸投げでもなく、自社に合った設計でシャドーAIを活用へ変えていきたい場合は、30分の無料相談で現状をお聞かせください。